Здесь вы можете выбрать преднастроенный вариант под определенную сферу деятельности.
Точная настройка
Здесь вы можете точечно управлять всеми разделами и блоками сайта, настраивать их внешний вид и последовательность, включать и отключать отдельные элементы.
Получить демо-доступ
Получить доступы к демо-сайту себе на электронную почту для просмотра возможностей решения.
Другие решения
Другие наши решения, которые могут вас заинтересовать.
Демо-доступ позволяет бесплатно протестировать функционал решения. Вы сможете добавлять элементы и блоки, настраивать их внешний вид, менять цветовую схему.
Другие решения
ИНСАЙДЕР.рф - система мониторинга работы персонала и контроля рабочих мест
Доработаны формы, всплывающие окна, летающая авторизация и элементы выбора единиц измерения.
Исправлена работа блока вопросов и ответов, включая плавность анимаций открытия и закрытия.
Доработаны хлебные крошки и выпадающие списки разделов.
Обновлены иконки документов, соцсети сотрудников, шапки и футера.
Исправлены ошибки в сравнении товаров и работе счётчика сравнения в мобильной панели.
Доработаны таймеры акций и товара дня, включая отображение секунд и исправление визуальных скачков при загрузке.
Улучшено отображение блока с ВК, исправлены заголовки.
Доработан вывод отзывов, тегов и связанных материалов в проектах, статьях и товарных блоках.
Исправлены ошибки форматирования контактных ссылок и отображения служебных элементов в шаблонах.
Улучшены состояния активных элементов, табов, кнопок и переключателей в карточках и списках товаров.
Другие доработки и исправления по внешнему виду шаблонов.
Улучшены безопасность и стабильность.
2.3.25
Обновление 2.3.25
29 Январь 2026
Обновлён функционал согласий во всех формах решения: добавлена вторая галка согласия на рекламную рассылку, сохранение результатов согласившихся пользователей в админку сайта. Подробнее в документации: https://sp.intecweb.ru/doc/courses/obshchie-voprosy-1/soglasie-na-obrabotku-personalnykh-dannykh/ (84656).
Изменен внешний вид кнопки сохранения выбранного цвета в кнопке colorpicker (85160).
Добавлены иконки Rutube и MAX (85364).
Добавлена поддержка фавикона в формате SVG в шаблон (21338).
Добавлен блок видео в детальной странице блога (21449).
Доработки и исправления
Каталог и товары: доработана работа с торговыми предложениями на редакции Старт, галерея товаров, работа с ценами, исправления в работе компонентов каталога.
Корзина и заказы: доработано отображение свойств товаров в оформлении заказа, функционал ""товар под заказ"", исправлено отключение функционала корзины во вкладке ""Коллекции"".
Исправлена работа целей аналитики на формах.
Исправлена сортировка видео с учетом параметра отображения первого видео, исправления по работе компонентов видео с Rutube.
Интерфейс и настройки: исправления работы настроек компонентов.
Обновление установочного контента.
2.3.24
Обновление 2.3.24
04 Июль 2025
Исправление и доработка микроразметки на сайте
2.3.23
Обновление 2.3.23
04 Июль 2025
Правки и улучшения
2.3.22
Обновление 2.3.22
16 Июнь 2025
Правки и улучшения
Оптимизация работы компонентов и шаблонов
Добавлен компонент для вывода предупреждение о файлах Cookie
Для корректной работы "Cookie" необходимо:
Создать файл cookies.php в папке /include/ вашего проекта.
Подключить в нём шаблон "intec.universe:notifications" и настроить его под ваш сайт.
Выгодные условия сотрудничества - партнерские скидки до 70% от розничной стоимости.
Быстрый запуск сайта на наших готовых решениях
Важной особенностью работы линейки решений INTEC является возможность быстро создать сайт - срок установки сайта на нашем решении составляет не более 10 минут.
Приоритетная техническая поддержка
Приоритетная поддержка на всех этапах работы. Интернет-агентство «INTEC» уделяет большое внимание качеству технической поддержки и обучению своих клиентов.
Специально для Вас действует система тикетов sp.intecweb.ru , по которой вы оперативно сможете получить квалифицированную помощь и консультации по любым вопросам.
Демосайты без контактных данных разработчика
Демосайты без контактных данных разработчика. Ваши потенциальные клиенты будут общаться только с вашими сотрудниками.
Подробные обучающие материалы
Инструкции для пользователей, подробные обучающие материалы для разработчиков и консультации по доработкам шаблонов.
Готовые маркетинговые материалы
Качественные маркетинговые материалы для организации продаж готовых корпоративных сайтов и интернет-магазинов на базе решений INTEC. Продающие и понятные коммерческие предложения, видео-презентации, кейсы и примеры сайтов для портфолио.
Обучение специалистов
Обучение специалистов - вы и ваши сотрудники можете получить индивидуальное обучение по вопросам работы с готовыми сайтами INTEC, а также научиться разрабатывать сайты с индивидуальным дизайном на базе готовых решений INTEC.
Различные форматы сотрудничества
Различные форматы сотрудничества - партнерские скидки на программные продукты и лицензии, разработка проектов на субподряде, передача заказов за агентское вознаграждение.
Качественный продукт
Наша команда дизайнеров, верстальщиков и программистов хорошо поработала, над тем, чтобы дизайн сайта выглядел на 5 с плюсом - имел качественный интерфейс, отлично проработанную структуру и дизайн, людям было удобно и комфортно работать с сайтом.
Систематические обновления
Разработка наших решений осуществляется непрерывно – каждый месяц мы выпускаем новые полезные опции и функциональные модули, улучшаем макеты страниц.
Более того, в нашем шаблоне мы реализовали ряд технических решений, которые позволяют обновлять сайт без риска потери индивидуальных доработок функционала и дизайна, утраты контента и без возникновения прочих негативных событий, который обычно случаются при обновлении решения или платформы «1С-Битрикс». В общем, можно накатывать обновления решения прям наживую на работающий сайт, без необходимости переустановки сайта и решения - а все индивидуальные доработки, включая индивидуальный дизайн, доработанные функции и контент, размещенный на сайте, будут сохранены.
Бесплатные NFR-лицензии
Уже при регистрации в личном кабинете партнера INTEC, а далее при достижении объема продаж.
Персональный менеджер у каждого партнера
Всегда оперативно отвечает и готов помочь в решении задач.
Закрытый клуб партнеров INTEC
Обменивайтесь опытом с другими партнерами, решайте оперативно вопросы, получайте доступы к закрытым распродажам.
Мы предлагаем вам бесплатно в течении 7 дней поработать с решением, чтобы самостоятельно оценить возможности.
Демо-доступ позволяет бесплатно протестировать функционал решения. Вы сможете добавлять элементы и блоки, настраивать их внешний вид, менять цветовую схему.
Любая компания годами накапливает клиентскую базу, условия сделок, проектную документацию и персональные сведения. Всё это хранится в рабочих файлах, переписке и учётных системах — и практически всегда находится рядом с сотрудниками, у которых есть к нему законный доступ. Достаточно одного письма не тому адресату, одной флешки, одного снимка экрана — и ценные активы покидают организацию незаметно, без взлома и без какого-либо сигнала о проблеме.
Именно этот риск и закрывает DLP-система. Она не подменяет антивирус, не занимается внешними хакерами и не отменяет обучение персонала. Её зона ответственности уже и предметнее: видеть, как конфиденциальные сведения перемещаются внутри компании и за её границы, и реагировать так, как определил сам бизнес. Ниже разберём, что означает Data Loss Prevention, по какому принципу она работает, какие каналы перекрывает, как проходит её внедрение и где чаще всего совершают ошибки.
Основные понятия и определения
В этом блоке собраны ключевые понятия, используемые в статье.
DLP (Data Loss Prevention) — категория решений для предотвращения утечек, которые контролируют обращение с закрытой информацией как внутри организации, так и на её границах.
Конфиденциальные данные — сведения с ограниченным доступом: персональные данные, коммерческая тайна, клиентские базы, проектная и финансовая документация.
Инсайдер — работник или подрядчик, наделённый законным доступом к сведениям, чьи действия приводят к утечке — умышленно или по неосторожности.
Каналы утечек — маршруты, по которым информация покидает организацию: электронная почта, мессенджеры, веб, FTP, USB-носители, печать, облачные сервисы.
Контентный анализ — подход, при котором система оценивает, что конкретно передаётся: цифровые отпечатки документов, регулярные выражения, ключевые слова, словари.
Контекстный анализ — подход, оценивающий обстоятельства передачи: кто, когда, куда и каким способом отправляет данные.
Цифровой отпечаток — уникальный хеш документа, позволяющий системе распознать его копию или фрагмент даже после переименования файла.
Политика безопасности — формализованные правила о том, какие данные допустимо передавать, куда, кому и как реагировать на нарушения.
Режимы реакции — варианты поведения системы при срабатывании: только фиксация, уведомление, карантин или блокировка передачи.
Ложные срабатывания — ситуации, когда система принимает законное действие за нарушение; их количество напрямую влияет на доверие к DLP.
Data Discovery — поиск и учёт конфиденциальных данных в хранилищах и на рабочих станциях.
Комплаенс — соответствие обработки и защиты сведений требованиям законодательства и регуляторов, в том числе 152-ФЗ и предписаниям ФСТЭК.
Суть за минуту
Краткое содержание статьи.
DLP контролирует обращение с конфиденциальными данными и фиксирует либо блокирует их вывод за пределы компании.
Работа строится на двух слоях: контентном (что передаётся) и контекстном (при каких условиях) анализе.
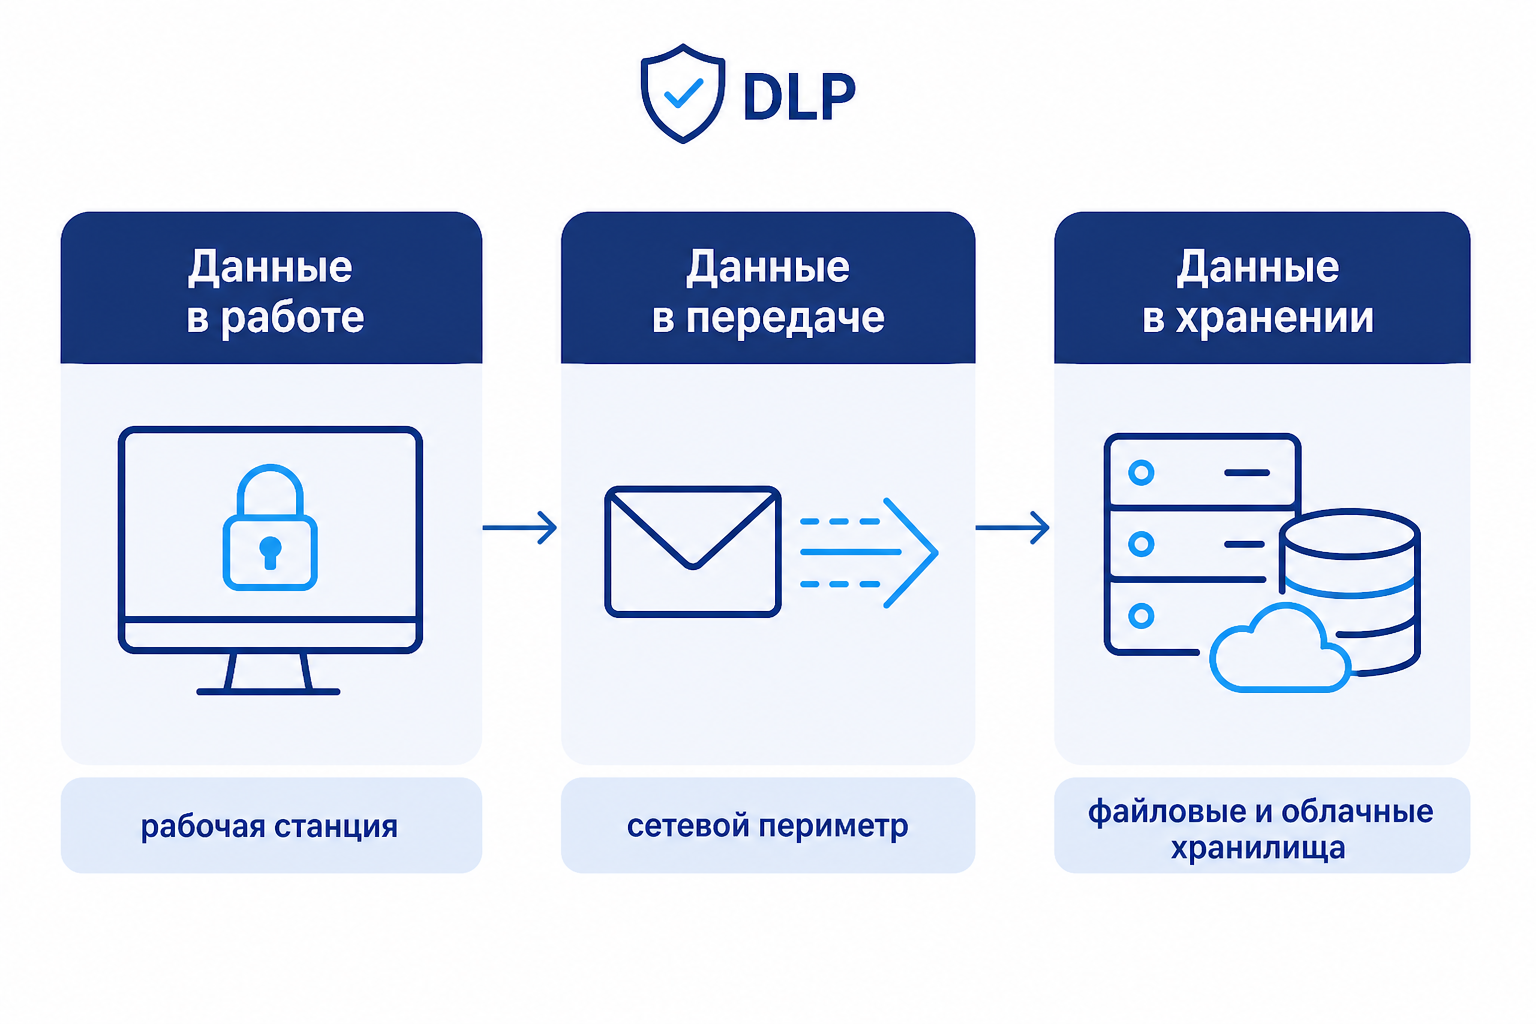
Контроль ведётся в трёх состояниях данных: Data-in-Use, Data-in-Motion и Data-at-Rest.
Решения делятся на сетевые, хостовые и гибридные; гибридные закрывают ограничения каждого подхода.
DLP — отдельный уровень защиты, а не замена антивирусу, SIEM, IAM и обучению сотрудников.
Главный риск внедрения — ложные срабатывания: без настройки политик система мешает работе и теряет доверие.
Начинать стоит с приоритизации данных и пилота, а не с включения блокировок по всей компании.
Что такое DLP-система простыми словами
DLP (Data Loss Prevention) — это категория систем предотвращения утечек, которые следят за обращением с закрытой информацией внутри организации и на её границах. Если объяснить максимально просто: DLP даёт ответ на вопрос, какие чувствительные сведения и куда пытаются вывести прямо сейчас, и в соответствии с заданным правилом фиксирует, приостанавливает или запрещает такую передачу.
Аналогия понятна любому руководителю. Вообразите склад, где рядом с обычным товаром лежат дорогие позиции. Можно выставить охрану на входе — но она не расскажет, что творится внутри. DLP — это не только пост на воротах, но и учёт того, кто и что выносит, какими путями и на каком основании. Система не мешает работать с данными — она делает перемещение чувствительной информации наблюдаемым и управляемым.
Здесь важно сразу развести понятия. DLP — не антивирус (тот оберегает устройство от вредоносного ПО), не SIEM (та коррелирует события ИБ), не IAM (та распоряжается доступами) и не система мониторинга активности сотрудников. Все они решают собственные задачи и действуют в едином контуре ИБ, дополняя друг друга.
Как работает DLP: контентный и контекстный анализ
Работа любой DLP-системы опирается на два слоя анализа. Контентный анализ устанавливает, что именно передаётся: система ищет цифровые отпечатки документов, шаблоны и регулярные выражения (к примеру, номера карт или паспортов), ключевые слова и словари. Контекстный анализ оценивает обстоятельства: кто совершает действие, с какими данными, куда и через какой способ передачи. Именно комбинация этих двух слоёв даёт возможность отличить рабочую отправку документа партнёру от выгрузки клиентской базы на личный почтовый ящик.
По отдельности каждый слой даёт неполную картину. Контентный анализ без контекста будет срабатывать на любой документ с похожей структурой, даже если его отправляют по рабочей необходимости. Контекстный анализ без содержимого пропустит вынос реальных данных, если отправитель и получатель выглядят «нормально». Поэтому решения, опирающиеся лишь на одно измерение, дают либо много шума, либо много пропусков, и настраивать их приходится в связке.
Мониторинг действий и каналов передачи данных
Система отслеживает типовые действия пользователей: копирование, печать, загрузку в облако, пересылку писем, применение внешних носителей, отправку в мессенджеры. Каждое действие сопоставляется с политикой и попадает в журнал событий. Современные решения дополняют это поведенческим анализом (UBA): он помогает выявить аномалии — например, нехарактерно большой объём выгрузки данных в нерабочее время.
На практике это значит, что DLP воспринимает не отдельно взятый факт, а последовательность действий и контекст вокруг него. Для службы ИБ это превращает разрозненные события в материал, пригодный для расследования инцидента.
Сравнение с политиками безопасности и режимы реакции
Далее система сопоставляет происходящее с политиками безопасности — правилами, установленными бизнесом. И здесь принципиален выбор режима реакции: DLP может лишь фиксировать событие, уведомлять сотрудника или ИБ, отправлять объект в карантин либо блокировать передачу. Один и тот же тип данных почти никогда не стоит запрещать во всех случаях: где-то хватит предупреждения, а жёсткая блокировка оправдана только для критичных категорий.
Грамотная политика выстраивается по принципу градации риска: чем чувствительнее данные и чем нетипичнее получатель, тем строже реакция. Именно на этом этапе чаще всего закладывают будущие проблемы — если включить блокировки «на всё» разом, система начнёт мешать нормальной работе и быстро утратит доверие пользователей.
Три состояния данных под контролем DLP
Классическая модель DLP описывает три состояния данных. Каждому состоянию соответствуют свои угрозы и свои методы контроля, поэтому в одном решении обычно сочетаются несколько механизмов.
Разделение на состояния удобно тем, что не позволяет путать задачи между собой. Одно дело — остановить вынос данных в момент, когда сотрудник копирует файл на носитель, другое — заметить подозрительную передачу по сети, третье — разобраться, где вообще хранятся незащищённые копии. Ниже разберём каждое состояние и то, каким контуром оно закрывается.
Data-in-Use: контроль рабочих станций
Data-in-Use — это данные в момент обработки на рабочих станциях и серверах. Здесь основные риски связаны с локальными действиями: копированием в буфер обмена, записью на USB-носитель, печатью, созданием скриншотов. Контроль обеспечивает агент на рабочей станции, который видит действия на устройстве и реагирует на них по политике.
Особенность этого состояния в том, что данные ещё не покинули устройство, и решение можно принять прямо в момент действия: предупредить сотрудника, задержать операцию или запретить её. Если этот контур не закрыт, все локальные способы вывода остаются без контроля — а именно они не требуют сети и потому незаметны для сетевых средств.
Data-in-Motion: контроль сетевых каналов
Data-in-Motion — это данные в процессе передачи по сети: почта, веб, мессенджеры, FTP, сетевые протоколы. Здесь важнее всего то, куда информация уходит за пределы периметра. Контроль строится на сетевом уровне, где анализируется трафик и сопоставляется с политиками, а решение принимается на выходе данных наружу.
Это самый массовый контур по количеству событий: сотрудники постоянно отправляют письма, переписываются в мессенджерах и загружают файлы в облака. Просмотреть каждую передачу вручную невозможно, поэтому именно здесь особенно важна корректная настройка политик, чтобы система отсекала лишнее и не мешала нормальному обмену.
Data-at-Rest: поиск и инвентаризация конфиденциальных данных
Data-at-Rest — это данные в хранении: на файловых серверах, в корпоративных и облачных хранилищах. Задача этого контура — понять, где вообще лежат конфиденциальные данные. Инструменты класса Data Discovery проводят инвентаризацию и находят незащищённые копии документов, о существовании которых никто не помнил.
Три состояния не существуют отдельно друг от друга: данные, обнаруженные в хранилище, обрабатываются на рабочей станции и затем передаются по сети. Поэтому надёжный контроль требует согласованной работы всех контуров, а не одного из них.
Виды DLP-систем: сетевые, хостовые и гибридные
По архитектуре DLP-решения делятся на три группы. Выбор между ними определяет, какие каналы окажутся под контролем, а какие останутся слепой зоной.
Разница между группами не в наборе функций, а в точке, где система «видит» данные: на границе сети, на самом устройстве или и там, и там. От этого зависит и стоимость, и сложность внедрения, и то, придётся ли устанавливать агенты на каждую рабочую станцию. Разберём три варианта по очереди.
Сетевые (шлюзовые) DLP
Сетевые решения контролируют трафик, который пересекает границы информационной системы. Они устанавливаются на прокси-серверах, почтовых узлах или отдельных шлюзах и не требуют агентов на рабочих станциях, что упрощает развёртывание. Ограничение известно: сетевые DLP не видят локальных действий — копирования на флешку, печати или снимков экрана.
Такая архитектура удобна, когда задача — поставить заслон на выходе данных из компании и не трогать рабочие станции. Она быстро разворачивается и централизованно управляется, но любые действия, которые не доходят до сетевого периметра, остаются вне контроля. Именно поэтому сетевой контур редко используют в одиночку там, где важна защита от «ручного» выноса файлов.
Хостовые (агентские) DLP
Хостовые решения работают через агент на рабочей станции и контролируют то, что происходит непосредственно на устройстве. Они закрывают USB, печать, буфер обмена и локальные копирования, но не управляют веб-трафиком и почтой, уходящей в обход устройства. Дополнительная нагрузка на рабочую станцию и необходимость поддерживать агенты на всех платформах — их типичные издержки.
Зато именно хостовый контур позволяет отреагировать в момент действия на устройстве: остановить запись на носитель, заблокировать печать документа или отправить пользователю предупреждение. Там, где данные важно удержать внутри рабочего места, без агента не обойтись.
Гибридные решения и их ограничения
Гибридные DLP объединяют сетевой и хостовый контуры, закрывая ограничения каждого подхода. Чаще всего такие решения выбирают крупные и распределённые компании, где нужно контролировать и локальные действия, и сетевые потоки. Их минусы — выше стоимость и сложнее настройка: чем больше контуров, тем важнее дисциплина в политиках и мониторинге ложных срабатываний.
На практике гибрид позволяет смотреть на одну и ту же ситуацию с двух сторон: агент фиксирует, откуда данные взяли, а сетевой узел — куда они ушли. Но чем больше точек контроля, тем дороже ошибка в политике, поэтому такие проекты требуют регулярного пересмотра правил и разбора событий.
Выбор между тремя вариантами подчинён одному вопросу: какие каналы для компании критичны и где она готова терпеть издержки — на рабочих станциях или на сетевом периметре. Универсального ответа нет, и решение стоит принимать после инвентаризации данных и оценки рисков, а не по формальному признаку «крупная компания — значит гибрид».
Какие каналы утечек закрывает DLP
Под каналами утечек понимают конкретные пути вывода данных. Ниже — основные, которые закрывает классическая DLP-система.
Каналы удобно делить по тому, нужен ли для вывода сети. Часть путей работает через внешние сервисы и протоколы, часть — прямо на рабочем месте, без выхода в интернет. Это разделение определяет, каким контуром закрывается канал и почему универсального технического решения для всех путей не существует.
Сетевые каналы: почта, веб, мессенджеры, FTP
Самые массовые пути вывода — цифровые. Электронная почта, веб-формы, облачные загрузки, мессенджеры и FTP используются ежедневно, поэтому именно здесь чаще всего происходят утечки. DLP анализирует содержимое и контекст передачи и по политике либо фиксирует событие, либо останавливает его.
Проблема сетевых каналов в их количестве: один и тот же файл можно отправить письмом, загрузить в облако или переслать через мессенджер. Чтобы контроль был осмысленным, политики настраивают не на отдельный сервис, а на тип данных и допустимые направления передачи, иначе система либо пропускает обходные пути, либо блокирует рабочую переписку.
Локальные каналы: USB, печать, буфер обмена
Локальные каналы не требуют сети: флешка в кармане, распечатка на принтере, скопированный в буфер фрагмент базы, снимок экрана. Контроль этих путей возможен только на уровне рабочей станции, потому что данные наружу физически не передаются. Именно поэтому хостовый контур незаменим там, где важна защита от «ручного» выноса информации.
Такие действия легко недооценить, потому что каждое из них выглядит обычной рабочей операцией. Но именно они сложнее всего заметить постфактум: если копия ушла на личный носитель, восстановить путь данных задним числом почти невозможно. Поэтому локальные каналы закрывают превентивно, на уровне устройства.
Файловые хранилища и облака
Отдельную группу образуют хранилища — корпоративные файловые серверы и облачные репозитории. Здесь важно не только остановить передачу, но и понять, какие данные в них лежат и кто имеет к ним доступ. Единственный канал, который технически не перекрывается средствами DLP, — вывод данных на экран монитора: сфотографировать изображение на дисплее система не может, и это стоит помнить при оценке рисков.
Именно поэтому в зрелых проектах контроль каналов опирается не только на технику, но и на регламенты и информирование сотрудников: часть путей закрывается организационно, а не программно. Ниже — сравнение трёх видов DLP по контролируемым каналам, чтобы выбор архитектуры был нагляднее.
Сравнение видов DLP по контролируемым каналам
Тип DLP
Что контролирует
Сильные стороны
Ограничения
Сетевая (шлюзовая)
Трафик на границе сети: почта, веб, мессенджеры, FTP, облачные загрузки
Не требует агентов, быстро разворачивается, централизованное управление
Не видит локальных действий: USB, печать, буфер обмена, снимки экрана
Хостовая (агентская)
Действия на рабочей станции: копирование, запись на носитель, печать, скриншоты
Закрывает локальный вынос данных, реакция в момент действия
Не управляет веб-трафиком и почтой в обход устройства; нагрузка на рабочую станцию
Гибридная
Совместно локальные действия и сетевые потоки
Закрывает ограничения обоих подходов, видит путь данных с двух сторон
Выше стоимость и сложнее настройка; критична дисциплина в политиках
Практический вывод: сетевая DLP закрывает внешние потоки, но слепа к локальным действиям, хостевая видит рабочую станцию, но не весь трафик, а гибридная комбинирует оба контура — за это и платят сложностью настройки.
Какие задачи решает DLP-система в компании
Польза DLP не сводится к запрету передач. На практике система закрывает несколько управленческих и защитных задач сразу.
Контроль движения конфиденциальных данных. Руководитель и служба ИБ видят, какие данные, куда и по каким каналам уходят, вместо догадок и разрозненных слухов.
Снижение риска внутренних нарушений. Система фиксирует действия инсайдеров и неаккуратных сотрудников, делая случайную ошибку видимой до того, как она станет инцидентом.
Расследование инцидентов. Журналы действий и контекст передачи позволяют восстановить картину события, а не гадать, что произошло.
Автоматизация отчётности по ИБ. Регулярные отчёты о событиях и нарушениях политик заменяют ручной сбор данных и упрощают подготовку к проверкам.
Поддержка комплаенса. Требования 152-ФЗ и регуляторов к защите данных проще выполнять, когда обращение с информацией документируется автоматически.
Дисциплина в работе с данными. Когда правила понятны, а их соблюдение видно, сотрудники аккуратнее обращаются с конфиденциальной информацией.
Каким компаниям нужна DLP-система и почему
Распространённое заблуждение — что DLP нужна только крупным корпорациям. На деле потребность определяется не размером штата, а тем, какие данные компания обрабатывает и сколько потеряет при их уходе.
Компании с клиентскими базами и персональными данными (сервисы, ритейл, медицина, образование) рискуют и репутацией, и требованиями регуляторов: утечка персональных данных — это ещё и обязательства по уведомлению и разбирательству. Производственные и инженерные компании защищают проектные документы, технологии и расчёты, которые легко скопировать и сложно доказать в споре. Компании с распределённой структурой — филиалы, удалённые команды, подрядчики — нуждаются в DLP сильнее: единые правила и контроль движения данных в них не работают «на доверии».
Обратная ситуация тоже бывает: небольшой компании с узким набором данных и без внешнего обмена полноценная DLP может быть избыточной. В таких случаях сначала наводят порядок в правах доступа и регламентах, а масштабное решение внедряют позже, вместе с ростом объёмов.
Как внедрить DLP: пошаговый план
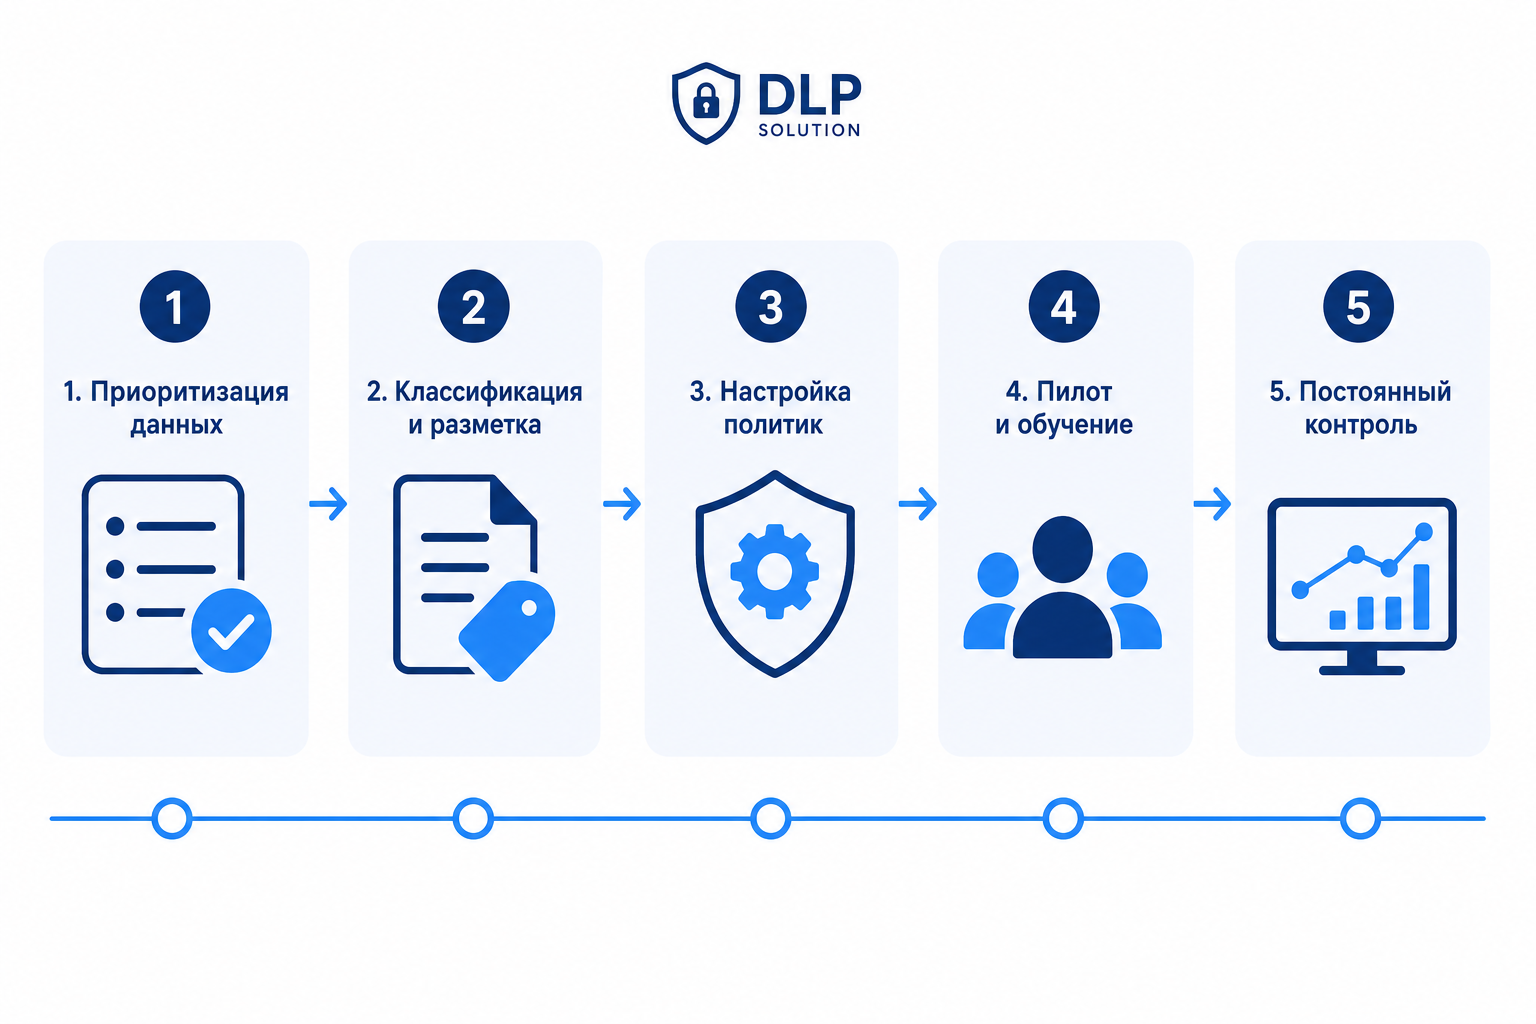
Внедрение DLP — это прежде всего организационная работа, и только потом техническая. Порядок шагов здесь важнее скорости: поспешный запуск блокировок почти гарантированно приведёт к конфликту с сотрудниками.
Ниже — последовательность из четырёх этапов. Она построена так, чтобы на каждом шаге появлялась информация для следующего: сначала определяем, что защищаем, потом размечаем данные, затем настраиваем правила и только после этого включаем контроль.
Приоритизация защищаемых данных
Начните с вопроса, что именно мы защищаем. Нужен перечень категорий данных и понимание их ценности: персональные данные клиентов, коммерческая тайна, финансовая отчётность, проектная документация. Приоритеты расставляют не по объёму, а по цене возможной потери — с учётом требований регуляторов и репутационных последствий.
На этом шаге не нужны технические средства: достаточно таблицы, где напротив каждой категории данных стоит её важность и требование регулятора. Такая таблица задаёт, для чего вообще нужна DLP и какие каналы критичны в первую очередь, а не «всё сразу».
Классификация данных и разметка
Далее данные нужно классифицировать и разметить, чтобы система понимала, с чем имеет дело. Здесь помогают цифровые отпечатки документов, словари и правила определения типовых данных. Без этого шага политики будут опираться на догадки и дадут много ошибок.
Разметка — это тоже организационный шаг: руководитель и владельцы данных решают, к какой категории относится тот или иной документ. Чем точнее классификация, тем меньше потом ложных срабатываний, потому что система опирается на факты о данных, а не на общие предположения.
Настройка политик и снижение ложных срабатываний
Политики задают, что и при каких условиях считается нарушением и как система должна реагировать. Ключевая задача настройки — снизить ложные срабатывания: любой бизнес-процесс имеет легитимные передачи, которые нельзя путать с утечками. Начинают обычно с мягких режимов (фиксация и уведомление), анализируют реальные события и только потом переходят к карантину и блокировкам для критичных категорий.
Здесь полезно вести журнал решений: какое правило сработало, было ли оно корректным и что нужно поправить. Такой разбор превращает настройку из разовой работы в регулярную, и именно он показывает, какие правила готовы к ужесточению, а какие пока дают слишком много шума.
Пилот, обучение сотрудников и контроль
Перед масштабированием проводят пилот на ограниченной группе: это показывает реальную нагрузку на работу и качество политик. Затем сотрудников информируют о правилах и объясняют, зачем они вводятся, — без этого любое ограничение воспринимается как слежка. После запуска систему ведут постоянно: политики пересматривают, события разбирают, отчётность анализируют.
Пилот хорош ещё и тем, что на ограниченной группе видно, какие правила мешают работе в реальных сценариях, — это дешевле исправить до масштабного запуска. Итог внедрения — не разовая установка, а постоянный процесс: политики живут вместе с изменениями в процессах компании и пересматриваются по мере появления новых каналов и типов данных.
Частые ошибки при внедрении DLP
Большинство неудачных проектов спотыкается не на технике, а на организации. Ниже — ошибки, которые встречаются чаще всего.
Блокировки «на всё» сразу. Если включить жёсткие режимы без периода наблюдения, система начнёт мешать нормальной работе и вызовет отторжение. Начинайте с фиксации и уведомлений, блокируйте точечно.
Ставка на один контур. Только сетевая DLP не увидит USB и печать, только хостевая — не весь сетевой трафик. Слепая зона остаётся и создаёт ложное чувство защищённости.
Игнорирование ложных срабатываний. Если сотрудники каждую неделю разбираются с ошибочными блокировками, доверие к системе падает, а вместе с ним — и качество контроля.
DLP как единственная мера защиты. Система не заменяет антивирус, SIEM, IAM, резервное копирование и обучение сотрудников. Это отдельный уровень, а не панацея.
Отсутствие классификации данных. Без разметки политики строятся на догадках, а система не понимает, что защищает. Сначала инвентаризация, потом правила.
Работа без правовых оснований. Контроль данных должен опираться на регламенты и информирование сотрудников. Внедрение DLP не заменяет локальные нормативные акты, а дополняет их.
Запуск без плана реагирования. Если не назначены ответственные и не определён порядок разбора инцидентов, система фиксирует события «в никуда» и не приносит пользы.
Чем DLP отличается от систем мониторинга цифровой активности
Эти два класса решений часто путают, потому что оба связаны с цифровыми действиями пользователей. Разница — в предмете контроля и в назначении.
DLP отвечает на вопрос, какие чувствительные данные и куда уходят. Её предмет — сами данные: их передача, копирование, хранение и вынос за периметр. Цель — остановить или зафиксировать вывод информации. Системы мониторинга цифровой активности отвечают на другой вопрос: как устроен цифровой рабочий день команды — какие задачи выполняются, какие программы и сайты используются, где возникают простои и инциденты, как распределяется рабочее время. Их предмет — активность, а не передача данных, и их назначение — управленческая картина, а не контроль потоков информации.
Важно и то, что эти инструменты не взаимозаменяемы. Мониторинг активности не предотвращает утечки и не блокирует передачи — он показывает контекст цифрового дня. DLP, в свою очередь, не рассказывает о продуктивности и загрузке. В зрелом контуре ИБ и управления они решают разные задачи и дополняют друг друга.
Чек-лист: как оценить готовность к DLP
Данные учтены. Есть перечень конфиденциальных данных с категориями и владельцами.
Приоритеты расставлены. Понятно, какие данные защищаем в первую очередь и почему.
Каналы известны. Определено, какими путями данные могут покинуть компанию.
Архитектура выбрана осознанно. Понятно, нужен сетевой, хостовый или гибридный контур.
Политики проработаны. Для разных категорий данных заданы разные режимы реакции.
Ложные срабатывания под контролем. Есть процедура разбора ошибочных блокировок.
Правовая основа есть. Регламенты и информирование сотрудников на месте.
Ответственные назначены. Понятно, кто разбирает события и пересматривает политики.
Пилот проведён. Система проверена на ограниченной группе до масштабного запуска.
Итоги: что важно знать о DLP-системах
DLP-система контролирует обращение с конфиденциальными данными и делает движение чувствительной информации видимым и управляемым. Она работает на двух слоях анализа — контентном и контекстном, контролирует данные в трёх состояниях и закрывает основные каналы утечек, от почты и мессенджеров до USB и печати.
Ключевые решения при внедрении — это архитектура (сетевая, хостевая или гибридная), качество политик и готовность работать с ложными срабатываниями. Начинать стоит с приоритизации данных и пилота, а не с всеобщих блокировок, и помнить, что DLP — отдельный уровень защиты в контуре ИБ, а не замена остальным инструментам.
Если нужно на практике увидеть, как устроен контроль цифрового рабочего дня и какие данные получает руководитель, запросите Демоверсия системы мониторинга ИНСАЙДЕР.
Получите демодоступ
Заполните форму и оцените возможности ИНСАЙДЕР
FAQ
Что такое DLP-система простыми словами?
Это класс систем предотвращения утечек данных, которые контролируют, как конфиденциальная информация двигается внутри компании и за её пределы. Система анализирует, что и куда передаётся, и по заданным правилам фиксирует или блокирует такие передачи.
Чем DLP отличается от антивируса и SIEM?
Антивирус защищает устройство от вредоносных программ, SIEM коррелирует события безопасности, а DLP контролирует движение чувствительных данных. Это разные уровни защиты, которые не заменяют, а дополняют друг друга в общем контуре ИБ.
Какие каналы утечек закрывает DLP?
Сетевые каналы (почта, веб, мессенджеры, FTP, облачные загрузки) и локальные (USB-носители, печать, скриншоты, буфер обмена), а также файловые и облачные хранилища. Единственный канал, который технически не перекрывается, — вывод данных на экран монитора.
Какая DLP-система лучше: сетевая, хостевая или гибридная?
Универсального ответа нет: сетевая закрывает внешние потоки, но не видит локальных действий, хостевая контролирует рабочую станцию, но не весь трафик, а гибридная объединяет оба контура за счёт более сложной настройки. Выбор зависит от инфраструктуры и защищаемых каналов.
Правда ли, что DLP нужна только крупным компаниям?
Нет, потребность зависит не от размера штата, а от того, какие данные компания обрабатывает. Компании с клиентскими базами, персональными данными и распределённой структурой нуждаются в контроле сильнее; небольшой компании с узким набором данных решение может быть избыточным.
Почему DLP даёт ложные срабатывания?
Любой бизнес-процесс включает легитимные передачи, которые система может принять за нарушение. Поэтому политики настраивают постепенно: начинают с фиксации и уведомлений, анализируют реальные события и только потом включают карантин и блокировки для критичных данных.